Mostrar resumen Ocultar resumen
Compró una pantalla Android barata para modernizar su coche viejo y, al conectar la unidad a su portátil y a una IA, encontró que el firmware incluía un servicio que grababa automáticamente las llamadas, según la investigación publicada por Xataka Móvil.
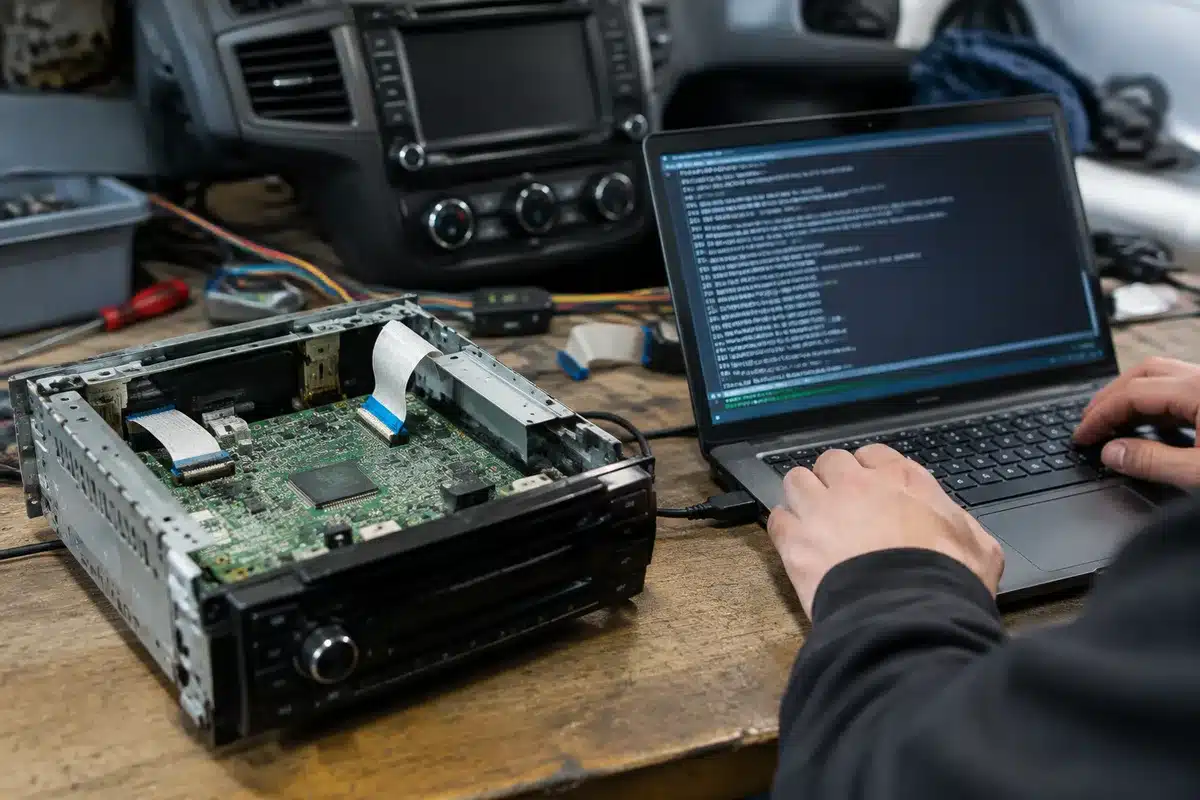
El caso relata la experiencia de un propietario de un Honda Civic 2016 que instaló una pantalla Android de bajo coste y, tras conectar el equipo por Wi‑Fi y usar herramientas ADB guiadas por la IA Claude, inspeccionó los procesos y scripts del sistema, según Xataka Móvil.
La comprobación desveló varias anomalías: la unidad anunciada como Android 15 y un chip de ocho núcleos en realidad corría Android 9 en un procesador de cuatro núcleos, con el parche de seguridad congelado en octubre de 2021, detalla la pieza.
Xataka Móvil reporta que el servicio Bluetooth del firmware incluía una función para «grabar automáticamente las llamadas» y que había un gestor de actualizaciones conectado con Alibaba capaz de modificar el firmware de forma remota sin el consentimiento del usuario.
Además, la unidad venía con servicios no deseados: un servicio de ubicación de Baidu, un recopilador de registros del fabricante, un asistente siempre a la escucha que consumía alrededor del 30% de la CPU en reposo y acceso root sin protección, según la investigación citada.
Ante esos hallazgos, el autor de la publicación en Reddit hizo una copia de seguridad de los paquetes y, con la ayuda de la IA, eliminó 18 apps, desactivó el actualizador remoto y actualizó componentes como WebView para endurecer la unidad. Tras los cambios, reportó una mejora en la fluidez y 500 MB más de RAM disponible, informa Xataka Móvil.
Por qué esto importa y qué riesgos muestra
El caso ilustra dos riesgos distintos: primero, que fabricantes poco conocidos puedan modificar AOSP y dejar puertas abiertas (acceso root, scripts que reinstalan apps), y segundo, que funciones ocultas —como la grabación de llamadas— estén presentes sin transparencia, según Xataka Móvil.
El artículo advierte que, aunque es un único caso y no permite generalizar, conviene revisar opiniones y el firmware de estas unidades antes de instalarlas, y restringir la depuración y el acceso de actualización remota si es posible.
Qué puede hacer un usuario que encuentre esto
En el ejemplo, el propietario usó ADB y una IA para identificar procesos y automatizar la limpieza: desinstaló apps, bloqueó actualizadores remotos y limitó la depuración a una llave USB. Xataka Móvil relata esas acciones como medidas prácticas adoptadas por la persona afectada.
Como precauciones generales, conviene comprar unidades de fabricantes reputados, comprobar versiones de Android y parches, y, cuando sea posible, inspeccionar los permisos y servicios en segundo plano antes de confiar datos sensibles al equipo.
También puede ayudar informarse sobre el uso de IA para auditorías y seguir guías sobre cómo bloquear servicios no deseados en dispositivos Android; en este contexto, un artículo reciente sobre sistemas operativos con IA muestra por qué conviene vigilar el software que integra IA en dispositivos, y otro sobre gafas de audio sin cámara ilustra cómo la escucha siempre activa se está extendiendo a nuevos aparatos.
En resumen: la pantalla barata sí contenía un servicio de grabación de llamadas en este caso concreto y la inspección guiada por IA permitió desactivar componentes peligrosos, pero la pieza de Xataka recuerda que es solo un ejemplo y que la prudencia al comprar unidades para el coche es obligada.
Sources
- Xataka Móvil — descripción del caso, hallazgos del firmware, uso de ADB y Claude, y las acciones tomadas por el usuario.